Train medewerkers met interactieve phishing awareness modules die aansluiten op echte risico’s. Combineer online training, phishing simulaties en automatische opvolging in één platform, met inzicht in voortgang, quizscores en gedrag.
- Interactieve online phishing training voor medewerkers
- Automatische toewijzing na klik, melding of risicogroep
- Inzicht in voortgang, scores en effect per team
TL;DR: Phishing awareness training werkt het beste als het aansluit op wat medewerkers in de praktijk meemaken. Phishwise combineert realistische phishing simulaties met AI-gegenereerde interactieve trainingen, automatische toewijzing na fouten en voortgangsrapportages. Geen generieke presentaties, maar gerichte leermomenten die aansluiten op gedrag.
Training, simulatie en opvolging in één aanpak
Een phishing simulatie laat zien waar risico zit. De training helpt medewerkers herkennen wat ze hebben gemist. De opvolging zorgt dat voortgang zichtbaar wordt en managers kunnen bijsturen. Juist die combinatie maakt awareness duurzaam.
Waarom de meeste phishing trainingen niet werken
Eens per jaar een verplichte e-learning van 45 minuten. Iedereen klikt zich erdoorheen, beantwoordt de quizvragen, en vergeet het binnen een week. Herkenbaar?
Het probleem met traditionele awareness-trainingen is dat ze losstaan van de praktijk. Je leert in theorie dat je op het afzenderadres moet letten, maar als er maandag een overtuigende mail van “IT” in je inbox ligt, ben je dat alweer vergeten. Kennis zonder oefening beklijft niet.
Effectieve phishing awareness training combineert twee dingen: regelmatige confrontatie met realistische scenario’s (simulaties) en gerichte opvolging op het moment dat het relevant is (training direct na een fout).
Hoe training werkt in Phishwise
Automatische toewijzing op basis van gedrag
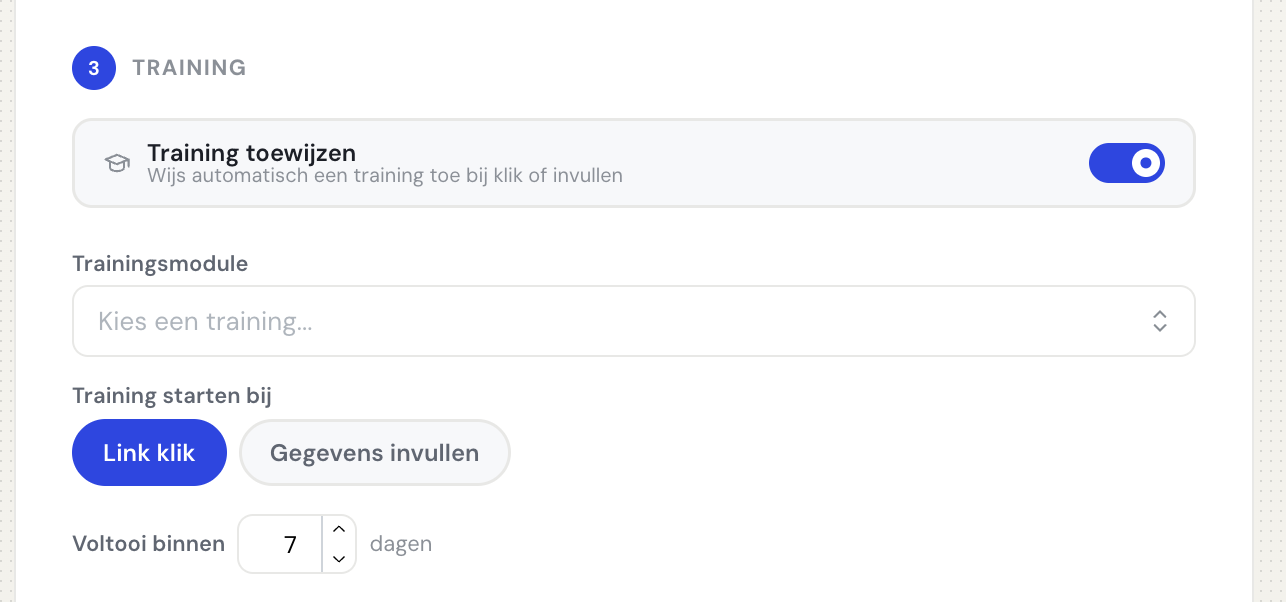
De kern van het trainingssysteem is een regelengine die simulatieresultaten koppelt aan trainingen. Je stelt zelf de triggers in:
- Klik op een phishinglink: De medewerker krijgt een basistraining over phishing herkennen.
- Gegevens ingevuld op een landingspagina: Een uitgebreidere training wordt toegewezen, want dit is een ernstiger risico.
- Handmatig: Beheerders kunnen trainingen toewijzen aan specifieke medewerkers of groepen.
De regels zijn configureerbaar per campagne, per organisatie, of als globale standaard. Zo kun je voor een specifieke campagne een andere training koppelen dan je standaardregel, zonder je hele configuratie aan te passen.
Het taalbeleid is ook flexibel: de training kan worden aangeboden in de voorkeurstaal van de medewerker, in de taal van de campagne, of in een vaste taal die je zelf instelt.
Twee soorten trainingen
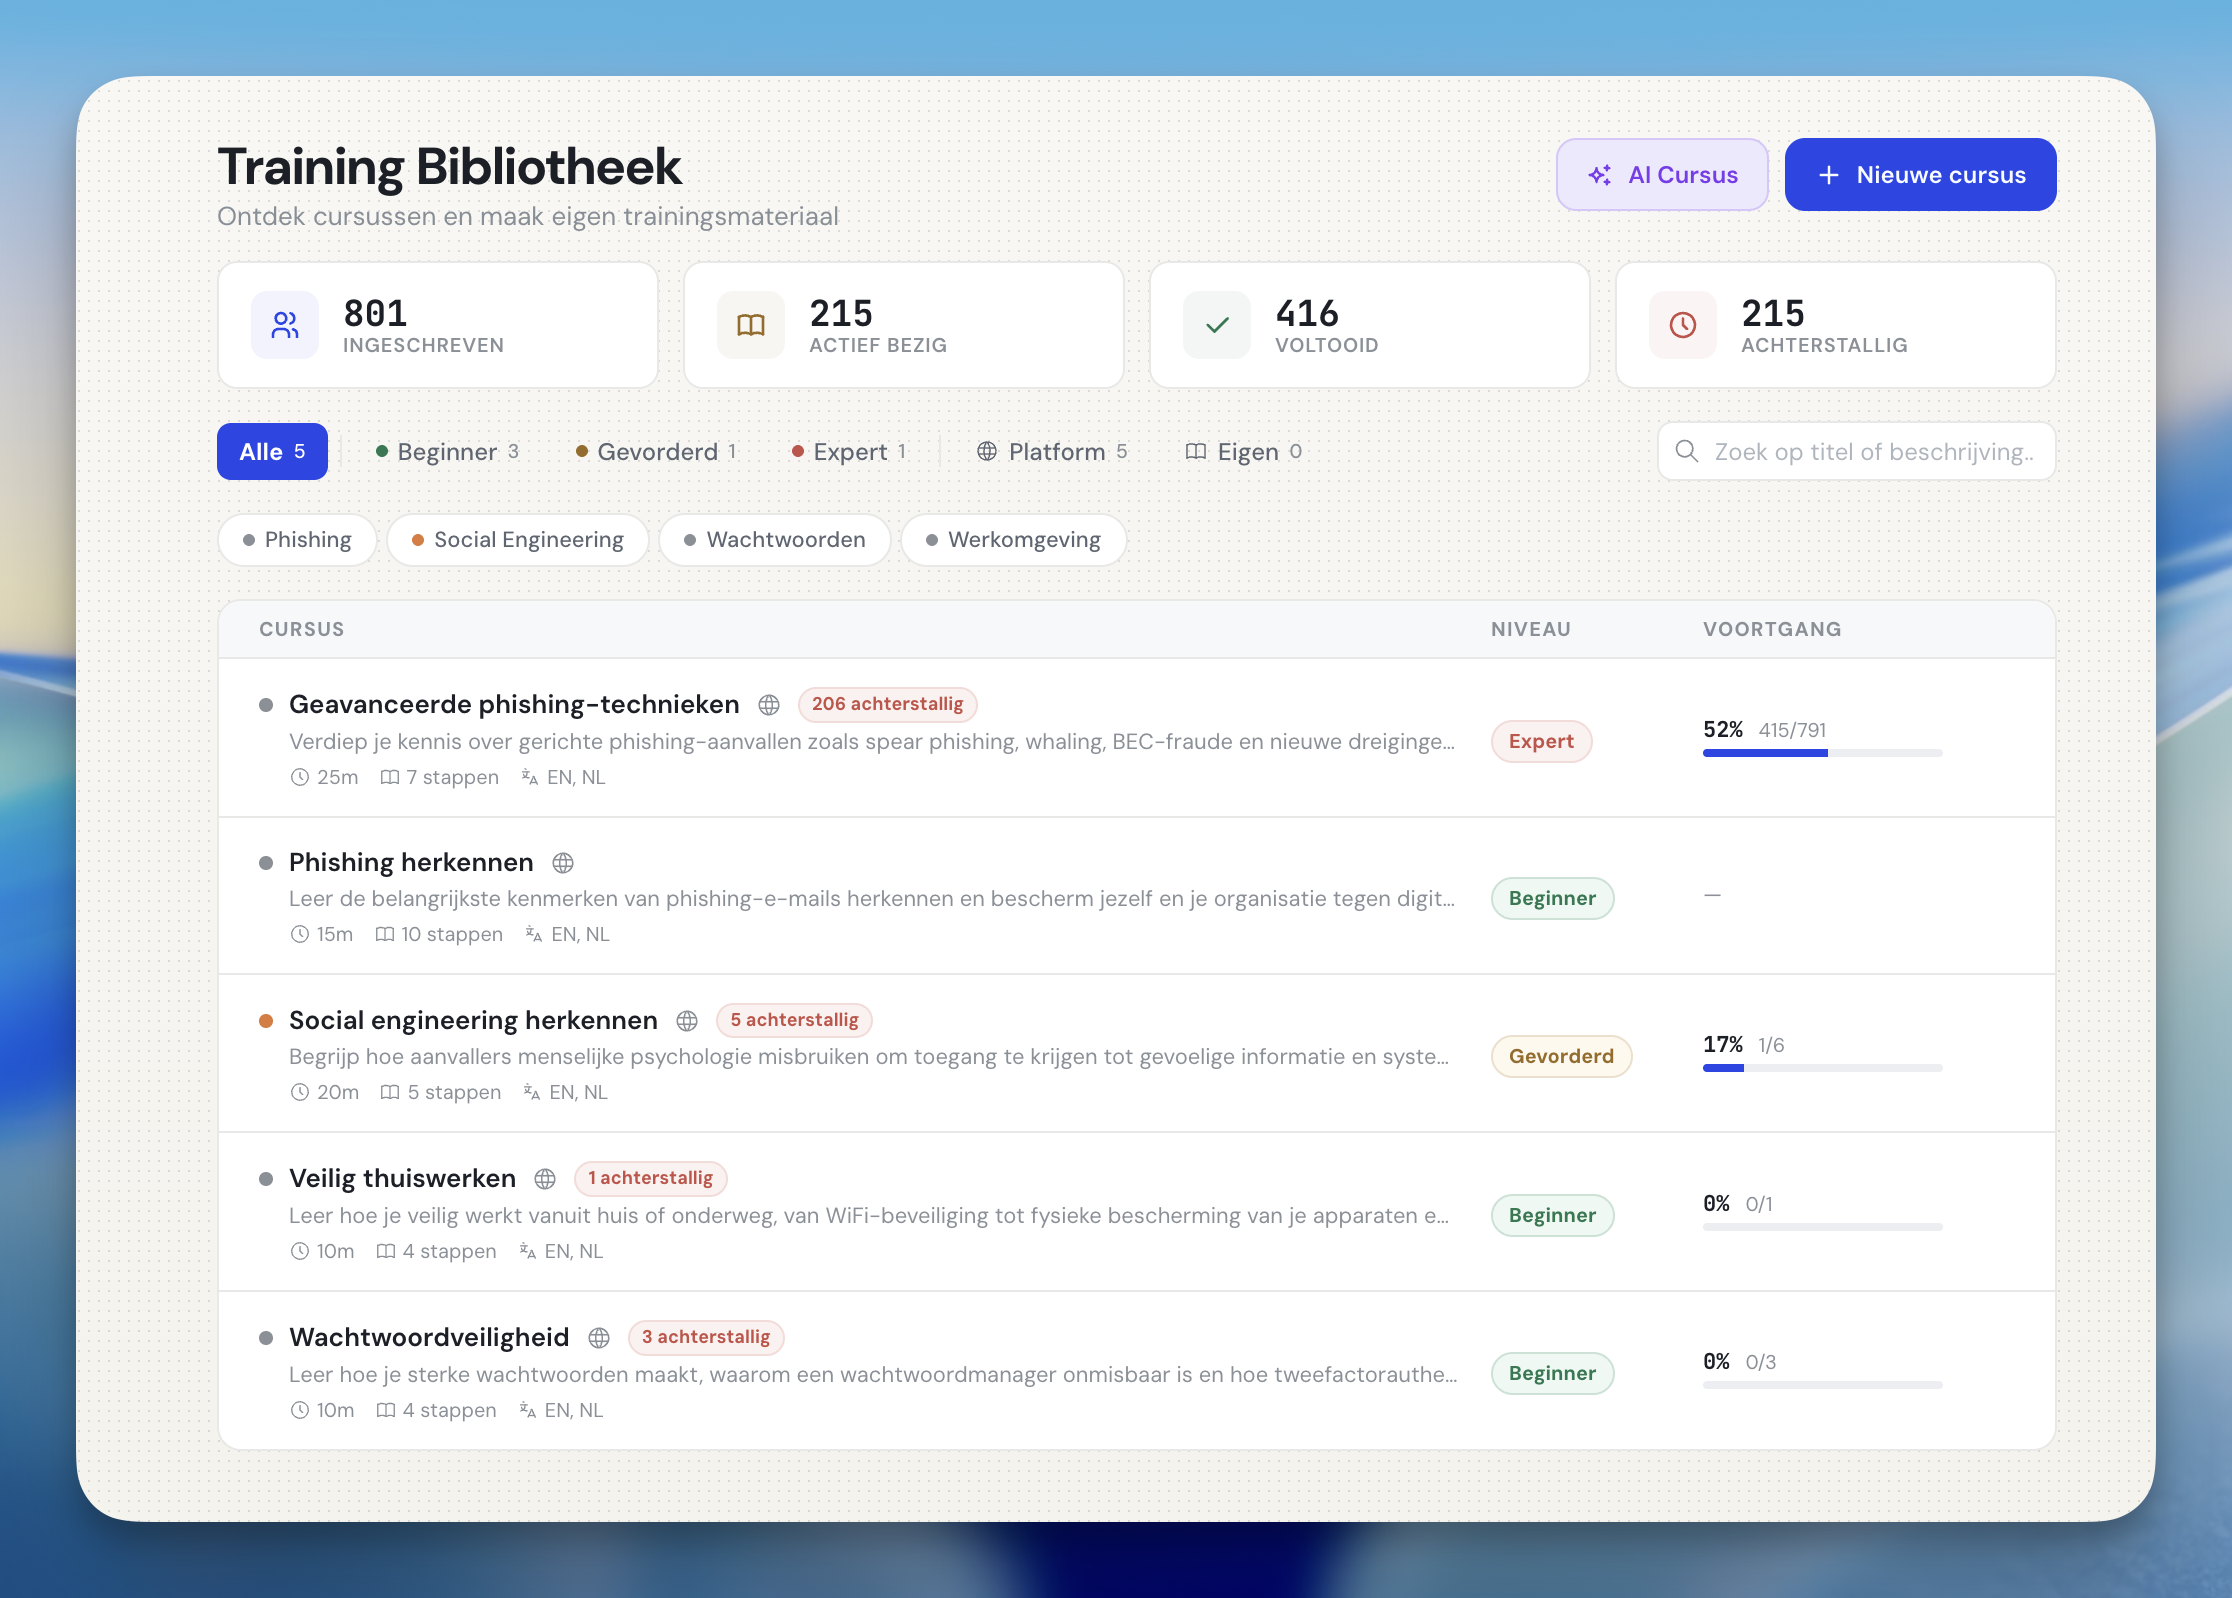
Catalogustrainingen worden meegeleverd met het platform. Dit zijn interactieve cursussen die als gestructureerde modules worden aangeboden, met inhoudsstappen en afsluitende quizzen. Ze dekken de belangrijkste security awareness onderwerpen:
| Categorie | Wat medewerkers leren |
|---|---|
| Phishing basics | Phishingmails herkennen aan afzender, URL, urgentie en opmaak |
| Social engineering | Manipulatietechnieken herkennen, ook buiten e-mail |
| Wachtwoordbeveiliging | Sterke wachtwoorden, wachtwoordmanagers, MFA |
| Dataprotectie | Veilig omgaan met gevoelige informatie |
| Incident response | Wat te doen bij een vermoedelijk incident |
| E-mailbeveiliging | Veilig e-mailgebruik, bijlagen en links beoordelen |
| Fysieke beveiliging | Clean desk, tailgating, onbekende USB-sticks |
| Compliance | AVG-bewustzijn, datalekprocedures, meldplicht |
Elke cursus heeft een moeilijkheidsniveau (beginner, gevorderd, expert), een geschatte doorlooptijd en is beschikbaar in meerdere talen.
AI-gegenereerde trainingen maak je zelf aan wanneer je een specifiek onderwerp wilt behandelen dat niet in de catalogus staat. De generator vraagt om:
- Onderwerp: Vrij in te vullen, van “CEO-fraude herkennen” tot “Veilig thuiswerken”
- Doelgroep: IT, management, finance, HR, sales, klantenservice of alle medewerkers
- Moeilijkheidsniveau: Beginner, gevorderd of expert
- Toon: Professioneel, informeel of verhalend met situatieschetsen
- Omvang: Aantal inhoudsstappen en quizvragen
Het resultaat is een volledige interactieve training met uitgebreide inhoudspagina’s en een afsluitende quiz met verschillende vraagtypen: multiple choice, waar/onwaar, scenario-gebaseerd en prioriteringsvragen (“Wat is de eerste stap die je neemt?”).
De training player
Trainingen worden gevolgd in een ingebouwde player die de medewerker stap voor stap door de cursus leidt. Per stap zijn er inhoudspagina’s met uitleg, voorbeelden en tips, gevolgd door een quiz die toetst of de stof is begrepen.
Het systeem houdt per medewerker bij:
- Status: toegewezen, gestart, afgerond of niet gehaald
- Voortgangspercentage
- Quizscore
- Start- en einddatum
- Deadline (optioneel, met herinneringen)
Het leermoment na de klik
Het krachtigste trainingsmoment is direct na een fout. Als een medewerker op een phishinglink klikt, is dat het moment waarop ze het meest ontvankelijk zijn voor leren. Ze denken: “Had ik moeten zien.”
Phishwise benut dat moment op twee manieren:
- Directe feedbackpagina: Meteen na de klik ziet de medewerker een uitleg over welke signalen ze hadden kunnen herkennen. Per e-mail template zijn er specifieke rode vlaggen en leerdoelen beschikbaar.
- Automatische training: Binnen een minuut wordt een relevante training toegewezen. De medewerker kan direct starten via het portaal.
Dit verschilt fundamenteel van het traditionele model waarbij fouten pas weken later in een rapport terugkomen. De directheid maakt het effectief.
Trainingen meten en bijsturen
In het trainingsdashboard zie je als beheerder:
- Welke trainingen zijn toegewezen en aan wie
- Wie heeft afgerond, wie is bezig, wie is overdue
- Quizscores per medewerker en per training
- Trainingsvoortgang als onderdeel van de Resilience Score
Die trainingsdata is niet los. Het voedt direct de Resilience Score: medewerkers die hun trainingen afronden, krijgen een bonus van maximaal 15 punten op hun score. Zo wordt trainingsinspanning zichtbaar in de overall beoordeling van security-bewustzijn. Meer over deze metrics lees je in ons artikel over het meten van effectiviteit.
Medewerkerportaal voor zelfstandig leren
Medewerkers hoeven niet te wachten op een toewijzing. Via het medewerkerportaal kunnen ze zelf trainingen verkennen en starten. Cursussen die zichtbaar zijn gemaakt voor het portaal verschijnen in een overzicht. Medewerkers kunnen zich zelf inschrijven en hun voortgang volgen.
Het portaal toont ook hun simulatiegeschiedenis: welke campagnes ze hebben ontvangen, wat hun reactie was, en hoe hun score zich ontwikkelt over tijd. Dat geeft medewerkers eigenaarschap over hun eigen security-bewustzijn.
Training en Unhooked in hetzelfde awarenessprogramma
Phishwise combineert gerichte training met korte awarenessmomenten. Beide vormen hebben een eigen plek in het programma.
| Onderdeel | Wanneer | Wat je meet |
|---|---|---|
| Phishing awareness training | Na zichtbaar gedrag of een gerichte toewijzing | Voortgang, afronding en quizscore |
| Unhooked | Wekelijks, om de week of maandelijks | Bereik, respons en goede antwoorden |
Met deze combinatie blijft kennis terugkomen in de werkdag. Lees hoe je een doorlopend security awareness programma opbouwt.
Training integreren in je programma
Training staat niet op zichzelf. De meeste waarde krijg je door het te verweven met je simulatieprogramma en je bredere security-aanpak. Concrete suggesties:
- Onboarding: Wijs nieuwe medewerkers in hun eerste week een basistraining toe en plan een simulatie voor maand twee.
- Na elke campagne: Bespreek de resultaten in teamoverleg. Welke signalen zijn gemist? Wat kunnen we als team beter doen?
- Thematisch: Koppel een training aan een actueel onderwerp. Veel CEO-fraude in het nieuws? Genereer een training over BEC (Business Email Compromise) en stuur een bijpassende simulatie.
- Compliance-cycli: Koppel trainingen aan verplichte awareness-momenten voor ISO 27001 of NEN 7510.
Lees meer over hoe je dit opzet in ons artikel over integratie van simulaties in security awareness.
Vermijd de klassieke fouten
Veel trainingsprogramma’s falen niet door de inhoud, maar door de aanpak:
- Eenmalige training zonder herhaling. Bewustzijn vervaagt zonder regelmatige prikkels.
- Dezelfde training voor iedereen. Finance heeft andere risico’s dan HR. Pas de doelgroep aan.
- Training als straf na een fout. Framing is alles. “Je krijgt de kans om beter te worden” werkt, “je bent gezakt” niet.
- Geen meting van het effect. Als je niet meet of het werkt, weet je het simpelweg niet.
Lees onze uitgebreide lijst van veelgemaakte fouten bij phishing simulaties.
Aan de slag met phishing awareness training
Begin met een nulmeting via een simulatiecampagne. Kijk wie klikt, wie meldt en wie niets doet. Gebruik die data om je eerste trainingsronde in te richten. Na drie tot vier cycli heb je een draaiend programma dat meetbaar verschil maakt.
Bekijk ook ons complete security awareness platform of lees meer over de bredere cybersecurity training die het platform biedt.