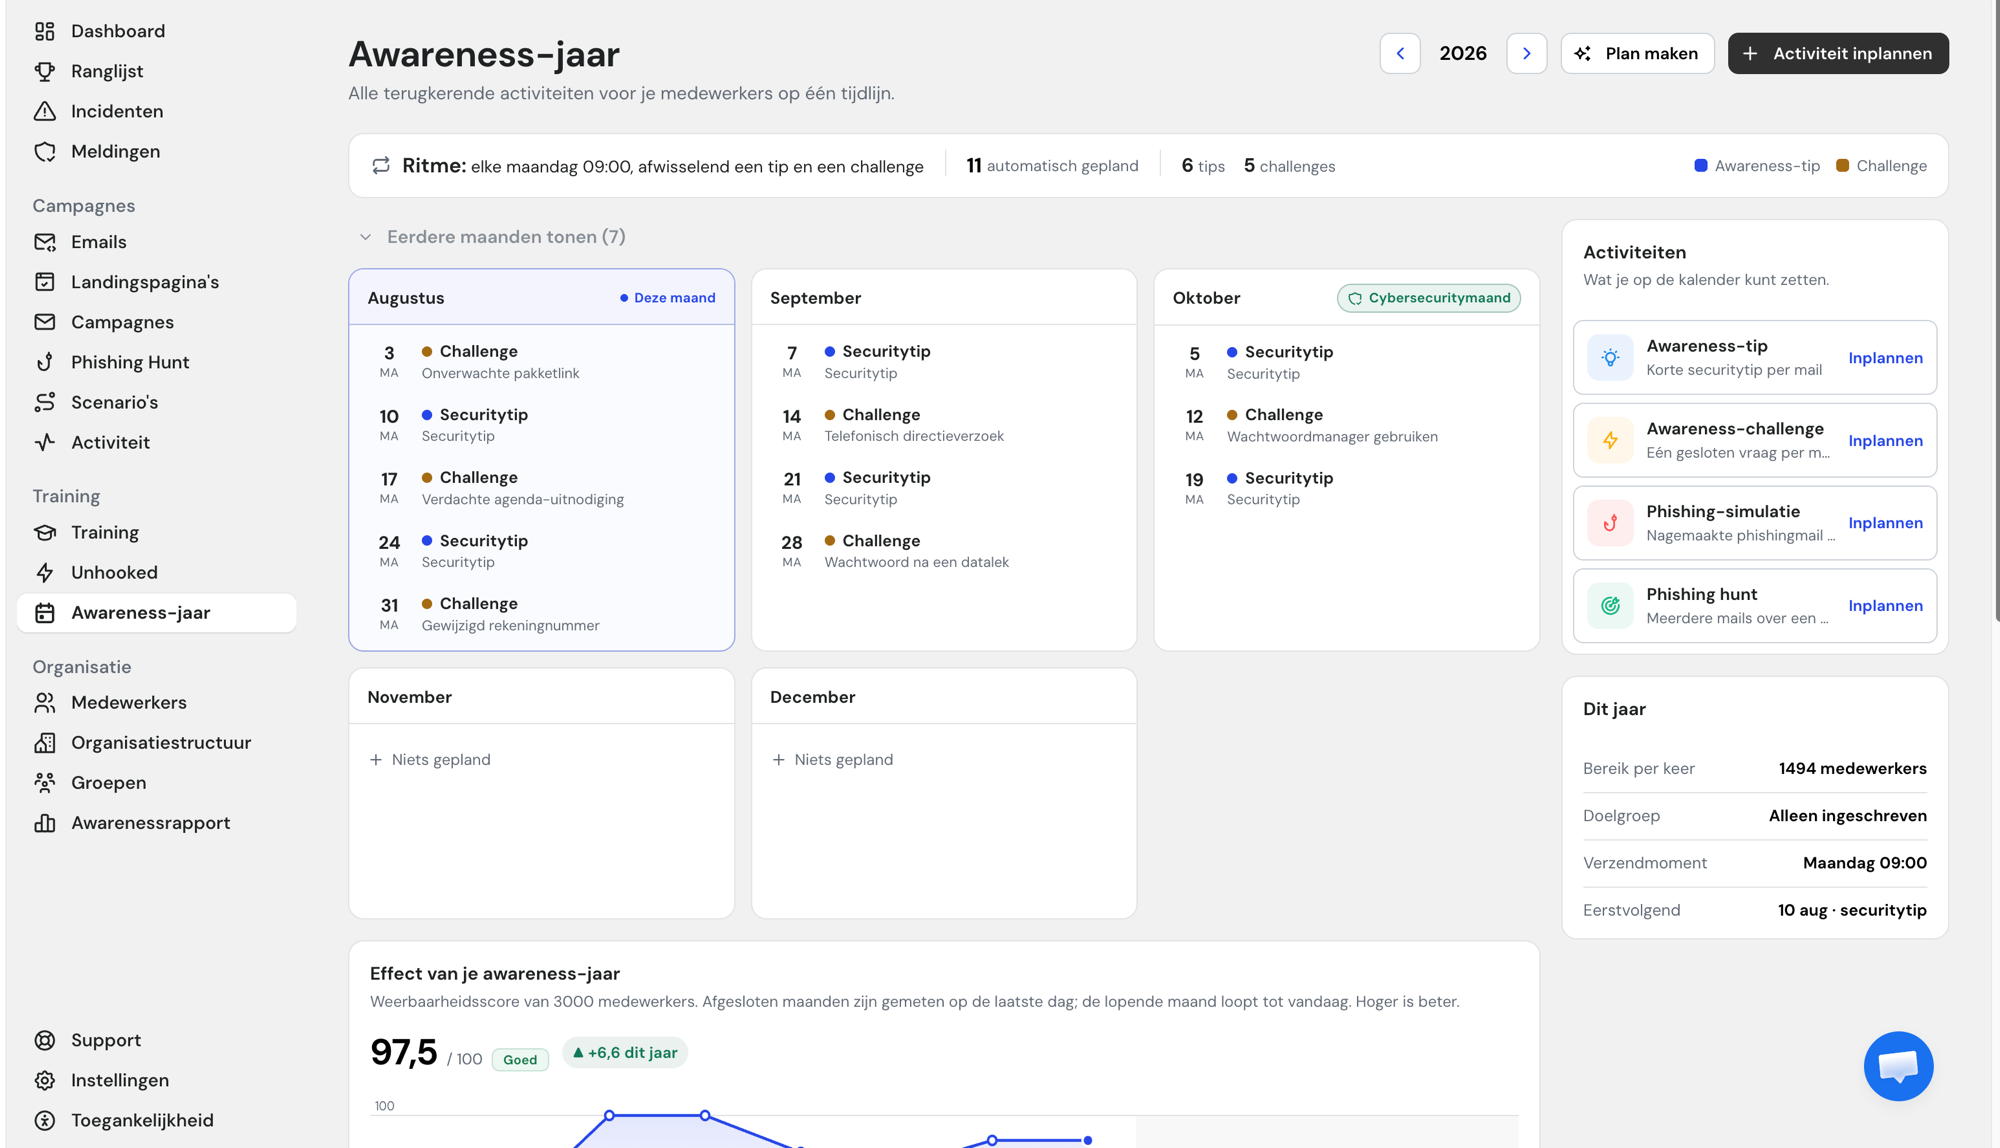
TL;DR: Losse campagnes geven losse resultaten. Een structureel awareness-programma draait in kwartalen, bouwt meetbaar op en levert data voor audits en het bestuur. Dit is het plan: 12 maanden, vier kwartalen, van nulmeting tot een volwassen programma met phishing simulaties, trainingen, meldprocessen en rapportages.
Hoe werkt Unhooked in een security awareness programma?
Unhooked brengt korte leermomenten naar de werkdag. Medewerkers krijgen een tip of challenge via e-mail. Zo blijft je security awareness programma actief tussen simulaties en trainingen.
Kies een ritme dat bij je organisatie past
Je plant Unhooked wekelijks, om de week of maandelijks. De inhoud kan bestaan uit tips, challenges of een afwisseling. Je kiest alle medewerkers of alleen de ingeschreven groep. Nederlands en Engels zijn beschikbaar.
Gebruik korte tips en herkenbare challenges
Een tip legt één onderwerp kort uit. Een challenge toont een werksituatie met antwoordkeuzes en directe uitleg. Medewerkers oefenen bijvoorbeeld met wachtwoorden, verdachte links, datadeling of een verzoek van een collega.
Je kunt de bibliotheek op volgorde gebruiken. De adaptieve stand kiest inhoud op basis van eerder gedrag. Denk aan klikken, gegevens invullen, gemiste meldingen of openstaande training. Je kunt ook eigen tips toevoegen.
Meet bereik, respons en resultaat
Het dashboard toont hoeveel medewerkers je hebt bereikt. Je ziet ook het aantal verzonden momenten, de respons en het percentage goede antwoorden. De afleverdetails helpen bij vragen over deelname en bereik.
Unhooked kan awarenessmail vanuit jullie eigen Microsoft 365-mailbox versturen. Daardoor herkennen medewerkers de afzender. Formele modules blijven beschikbaar via phishing awareness training.
Onderbouw een terugkerend awarenessprogramma
De planning en resultaten geven je bruikbaar bewijs voor bestuur en audit. Je laat zien welke onderwerpen aan bod kwamen en wie je bereikte. Bekijk ook hoe Phishwise NIS2-awareness aantoonbaar maakt.
Waarom losse campagnes niet werken
Veel organisaties starten enthousiast. Eerste simulatie, mooie resultaten, presentatie aan management. En dan? Stilte. De volgende campagne volgt pas zes maanden later. Als iemand eraan denkt. Of als er een audit komt.
Het probleem: gedragsverandering vraagt herhaling. Een medewerker die in januari phishing herkent, is in september die kennis kwijt als er geen oefenmoment is geweest. Onderzoek laat zien dat het effect van een eenmalige training na 4-6 maanden grotendeels weg is.
Een programma werkt. Een eenmalige actie niet.
Het 12-maandenplan: overzicht
| Kwartaal | Focus | Doel |
|---|---|---|
| Q1 | Nulmeting en basis | Startpositie meten, meldproces opzetten, eerste training |
| Q2 | Verdieping en segmentatie | Moeilijkheid opvoeren, gericht trainen, risicogroepen vinden |
| Q3 | Geavanceerde scenario’s | Spear phishing, CEO-fraude, meldcultuur versterken |
| Q4 | Evaluatie en borging | Jaarevaluatie, presentatie aan bestuur, compliance, programma vernieuwen |
Q1: nulmeting en basis (maand 1-3)
Maand 1: voorbereiding en eerste simulatie
Medewerkers importeren. Een CSV met voornaam, achternaam, e-mail en afdeling is genoeg. Functie, locatie en startdatum zijn handig voor later, maar begin met wat je hebt.
Meldproces opzetten. Voordat je je eerste simulatie stuurt, moet er een manier zijn om verdachte mails te melden. De Outlook-plugin is het makkelijkst. Geen Outlook? E-mail forwarden naar een centraal adres werkt ook. Zonder meldkanaal meet je alleen klikken, niet herkenning.
Communicatie. Informeer management en HR dat er een awareness-programma start. Medewerkers moeten weten dat simulaties kunnen komen. Dit is ook juridisch belangrijk: de AVG vereist dat medewerkers vooraf geinformeerd zijn.
Eerste simulatie. Breed scenario, gemiddelde moeilijkheid, hele organisatie. Een wachtwoord-resetmail, een pakketmelding of een HR-bericht. Dit is je nulmeting. De resultaten zijn je startpunt.
Maand 2: resultaten bekijken en eerste training
Analyse. Klikratio, invoerpercentage, meldpercentage, resultaten per afdeling. Schrijf alles op. Dit zijn de getallen waar je het hele jaar mee vergelijkt.
Trainingsregels aanzetten. Medewerkers die geklikt hebben, krijgen automatisch een basistraining. Medewerkers die gegevens invulden, krijgen een uitgebreidere module. De trainingsengine regelt dit zonder handmatig werk.
Brede basistraining. Maak een phishing basics-module beschikbaar in het medewerkerportaal. Medewerkers die niet geklikt hebben, kunnen die vrijwillig volgen.
Maand 3: tweede simulatie en eerste rapportage
Ander scenario. Begon je met een IT-scenario? Pak nu een financieel of HR-scenario. Variatie is belangrijk: je wilt niet dat medewerkers alleen een specifiek type mail leren herkennen.
Eerste executive report. De Human Firewall Score, klikratio, meldpercentage, trainingsvoortgang. Houd het kort. Management wil weten: werkt het?
Q2: verdieping en segmentatie (maand 4-6)
Maand 4: moeilijkheid opvoeren
Gerichtere scenario’s. Finance krijgt factuurfraude. HR krijgt sollicitatiefraude. IT krijgt een nep-securitymelding. Gebruik de data uit Q1 om te bepalen welke afdelingen extra aandacht nodig hebben.
Moeilijkheid verhogen. Was de klikratio in Q1 al laag? Ga naar hoog. Was de klikratio nog hoog? Blijf op gemiddeld en werk aan verbetering. Het doel is leren, niet vangen.
Maand 5: gerichte training voor risicogroepen
Risicogroepen vinden. Na drie campagnes zie je patronen. Welke afdelingen klikken steeds meer? Welke functies zijn kwetsbaarder? Nieuwe medewerkers? Remote werkers? Management?
Gerichte trainingsmodules. Maak trainingen die passen bij de specifieke risico’s. Finance krijgt een module over factuurfraude. Management krijgt een module over CEO-fraude. Gebruik de trainingsgenerator om modules af te stemmen op de doelgroep.
Maand 6: halverwege-evaluatie
Trendanalyse. Je hebt nu vier tot vijf campagnes gedraaid. De trend wordt zichtbaar. Klikratio daalt? Meldpercentage stijgt? Dan werkt je aanpak. Alles stabiel? Dan moet je iets aanpassen.
Halverwege-rapportage. Executive report met de trend over twee kwartalen. Laat de verbetering zien. Benoem de focus voor de tweede helft van het jaar.
Q3: geavanceerde scenario’s (maand 7-9)
Maand 7: spear phishing en CEO-fraude
Gepersonaliseerde scenario’s. Gebruik namen van echte managers. Verwijs naar lopende projecten. Imiteer interne systemen. Dit zijn scenario’s die het dichtst bij een echte aanval komen. Hoge moeilijkheid.
Neppagina’s met huisstijl. Gebruik de brandkloner om het uiterlijk van interne systemen na te maken. Hoe realistischer de simulatie, hoe waardevoller de data.
Maand 8: meldcultuur versterken
Meldpercentage als belangrijkste KPI. Verschuif de aandacht van “hoeveel mensen klikken” naar “hoeveel mensen melden.” Deel meldpercentages in teamoverleg. Benoem het als iets positiefs. “Vorige maand meldde 32% van jullie de simulatie. Dat is 14 procentpunt meer dan in Q1.”
Meldsnelheid meten. Niet alleen hoeveel mensen melden, maar hoe snel. De mediaan meldtijd laat zien hoe snel je organisatie kan reageren op een echte dreiging.
Maand 9: driekwartaalrapport en bijstelling
Driekwartaalrapport. Trendlijn over negen maanden. Vergelijk je Q1-startpositie met de huidige scores. Bereken de verbetering. Dit rapport kun je gebruiken bij audits en presentaties.
Programma bijstellen. Wat werkt? Wat niet? Welke scenario’s gaven de meeste inzichten? Welke trainingen werden het best afgerond? Pas je aanpak aan voor Q4.
Q4: evaluatie en borging (maand 10-12)
Maand 10: jaarevaluatie voorbereiden
Laatste campagneronde. Mix van scenario’s en moeilijkheidsniveaus. Dit zijn je eindmetingen voor het jaar.
Trainingsvoortgang afronden. Openstaande trainingen opvolgen. Herinneringen sturen. Deadlines bewaken. De trainingsdata zijn onderdeel van je compliance-dossier.
Maand 11: presentatie aan het bestuur
Executive report. De cijfers die het bestuur wil zien:
| KPI | Startpositie (Q1) | Huidig (Q4) | Verbetering |
|---|---|---|---|
| Klikratio | 28% | 9% | -68% |
| Meldpercentage | 5% | 34% | +580% |
| Invoerpercentage | 12% | 3% | -75% |
| Trainingsafronding | n.v.t. | 87% | n.v.t. |
Dit zijn voorbeeldcijfers. Maar het patroon is herkenbaar. De verbetering zit niet in een enkele campagne. Het zit in de herhaling.
ROI-verhaal. Vertaal de cijfers naar risico. “Het risico op een geslaagde phishingaanval is met 68% gedaald. Bij een gemiddelde schade van EUR 50.000 per incident is dat een flinke risicoverlaging.”
Maand 12: compliance en programmavernieuwing
Compliance-documentatie. De data van twaalf maanden simulaties plus trainingsresultaten vormen een compleet auditdossier. Voor ISO 27001, NEN 7510 of NIS2 kun je aantonen dat je structureel test, traint en bijstuurt.
Programma voor volgend jaar. Plan de campagnekalender voor de komende 12 maanden. Wissel scenario’s, verhoog de moeilijkheid geleidelijk en koppel aan actuele dreigingen.
Wie is eigenaar van het programma?
Een awareness-programma zonder eigenaar sterft stilletjes. Iemand moet verantwoordelijk zijn voor planning, uitvoering en rapportage.
CISO of Security Officer: de logische eigenaar. Verantwoordelijk voor strategie, KPI’s en rapportage aan het bestuur.
IT-manager: vaak de dagelijkse eigenaar bij organisaties zonder aparte security-functie. Voert campagnes uit, beheert de tools, bekijkt resultaten.
HR: betrokken bij communicatie, onboarding en het koppelen van awareness aan personeelsontwikkeling. Niet de eigenaar, maar wel belangrijk.
Het maakt minder uit wie de eigenaar is dan dat er een eigenaar is. Zonder eigenaar wordt het programma iets dat “erbij” wordt gedaan. En dingen die “erbij” worden gedaan, stoppen op een gegeven moment.
Campaign Autopilot
Niet elke organisatie heeft tijd om elke maand handmatig campagnes samen te stellen. Daarom heeft Phishwise een Campaign Autopilot. Je stelt de frequentie, moeilijkheid en doelgroepen in. Het systeem kiest automatisch scenario’s, plant campagnes in en wisselt de timing. Zo weten medewerkers niet wanneer de volgende simulatie komt.
De Autopilot vervangt het planwerk, niet het strategisch denken. Jij bepaalt de kaders. Het systeem voert uit.
KPI’s per kwartaal
| KPI | Q1 | Q2 | Q3 | Q4 |
|---|---|---|---|---|
| Klikratio | Startpositie meten | Daling verwacht | Stabiel laag | Eindmeting |
| Meldpercentage | Startpositie meten | Stijging verwacht | Versnelling | Eindmeting |
| Trainingsafronding | Eerste rondes | Structureel >80% | Gerichte modules | Afronding |
| Human Firewall Score | Startwaarde | Stijgend | Stijgend | Jaarresultaat |
Veelgemaakte fouten
Te moeilijk beginnen. De eerste simulatie moet een nulmeting zijn, geen stresstest. Als je begint met gepersonaliseerde spear phishing en 80% klikt, heb je een gedemotiveerde organisatie en geen bruikbare startpositie.
Geen steun van management. Zonder het bestuur achter je is elk awareness-programma een hobby. Betrek management vanaf dag een. Laat ze de nulmeting zien. Maak het concreet: “Dit is wat er gebeurt als een medewerker op de verkeerde link klikt.”
Vergeten successen te vieren. Verbetering benoemen is net zo belangrijk als problemen signaleren. Stijgt het meldpercentage van 5% naar 25%? Dat is een prestatie. Benoem het. Deel het. Medewerkers die weten dat hun inzet gezien wordt, blijven gemotiveerd.
Alles tegelijk willen. Start simpel. Eerste kwartaal: startpositie meten, eerste training, meldproces opzetten. Bouw van daaruit op. Een programma dat simpel begint en groeit, houdt langer stand dan een ambitieus plan dat na drie maanden vastloopt.
Simulaties integreren in je awareness-programma
Een phishing simulatie levert de beste resultaten als die onderdeel is van een breder security awareness programma. Losse tests geven een momentopname, maar structurele integratie met training, communicatie en processen leidt tot echte gedragsverandering.
Het probleem met losse simulaties
Je voert een phishing simulatie uit. 22% klikt. Je deelt het rapport, iedereen schrikt even en na twee weken is het vergeten. Tot de volgende test. Weer 22%.
Herkenbaar? Dan ontbreekt de koppeling tussen testen en leren. Een simulatie laat zien waar het probleem zit. Maar zonder gerichte opvolging verandert er niets aan het gedrag.
Het is alsof je elk jaar een gezondheidscheck doet, de resultaten bekijkt en dan gewoon doorgaat met je leven. De check is niet het probleem. Het gebrek aan actie daarna wel.
De integratiecyclus in zes stappen
Een goed geintegreerd programma volgt een cyclus: testen, leren, toepassen, herhalen. Elke stap versterkt de volgende.
Stap 1: Nulmeting als vertrekpunt
Start met een brede simulatie naar alle medewerkers. Gebruik een scenario met gemiddelde moeilijkheid. Het doel is niet om mensen te betrappen, maar om een betrouwbaar startpunt te hebben.
Meet niet alleen klikratio’s, maar ook meldgedrag en responstijd. Die baseline gebruik je om je programma te vormgeven en later verbetering aan te tonen. Meer over welke metrics ertoe doen lees je in ons artikel over het meten van effectiviteit.
Stap 2: Gerichte training op basis van resultaten
De nulmeting vertelt je precies waar je moet beginnen. Hoge klikratio bij Finance? Plan een sessie over factuurfraudescenario’s. Nieuwe medewerkers scoren slecht? Pas het onboardingprogramma aan.
De training hoeft niet lang te zijn. Korte, gerichte modules van 5-10 minuten werken vaak beter dan een uur durende e-learning. Concrete voorbeelden uit je eigen simulatieresultaten maken het herkenbaar en relevant.
Stap 3: Directe feedback als leermiddel
De krachtigste leermomenten ontstaan direct na de klik. Op dat moment is de medewerker betrokken, verrast en ontvankelijk voor informatie. Gebruik dat moment:
- Toon direct een feedbackpagina met uitleg
- Benoem de specifieke signalen die ze hadden kunnen herkennen
- Bied een korte microlearning aan (2-3 minuten, niet meer)
- Sluit af met een positieve boodschap: dit was een oefening, volgende keer herken je het
Stap 4: Communicatie en teamgesprekken
Na elke campagne: bespreek de resultaten op teamniveau. Niet “wie heeft er geklikt”, maar “wat kunnen we als team beter doen?” Dit normaliseert het gesprek over security en maakt het een gedeelde verantwoordelijkheid.
Tips voor effectieve teamgesprekken:
- Deel anonieme teamresultaten (nooit individuele namen)
- Laat het scenario zien en bespreek de rode vlaggen samen
- Vraag medewerkers naar hun eigen ervaringen met verdachte mails
- Spreek af hoe jullie als team melden en communiceren
Stap 5: Proces en tooling verbeteren
Soms laten simulatieresultaten zien dat het niet aan de kennis van medewerkers ligt, maar aan de processen. Als het drie klikken kost om een verdachte mail te melden, doet niemand het. Als er geen duidelijke procedure is, weten mensen niet bij wie ze terecht kunnen.
Praktische verbeteringen:
- Installeer een meldknop in het mailprogramma (one-click reporting)
- Zorg voor een duidelijk aanspreekpunt voor security-vragen
- Bevestig meldingen (“Bedankt voor je melding, we kijken ernaar”)
- Maak de drempel zo laag mogelijk: liever een valse melding te veel dan een gemiste echte phishingmail
Stap 6: Herhaling en opschaling
Plan simulaties als vast onderdeel van je jaarkalender. Niet als losse acties, maar als terugkerend programma. Verhoog geleidelijk de moeilijkheid en varieer in scenario’s.
Een jaarprogramma vanuit het integratiemodel kan er zo uitzien:
| Kwartaal | Simulatie | Training | Communicatie |
|---|---|---|---|
| Q1 | Nulmeting (breed scenario) | Basistraining phishing herkennen | Kick-off awareness-programma |
| Q2 | Factuurfraude-scenario | Gerichte training Finance/Inkoop | Resultaten Q1 delen |
| Q3 | Spearphishing (gepersonaliseerd) | Workshop social engineering | Awareness-week |
| Q4 | Gecombineerd scenario (mail + sms) | Evaluatie en planning volgend jaar | Jaarrapportage management |
Drie integratiemodellen die werken
Onboarding-integratie
Nieuwe medewerkers krijgen in hun eerste maand een simulatie, gevolgd door een korte training. Zo starten ze met de juiste mindset en leren ze direct de meldprocedure kennen. Dit werkt vooral goed in combinatie met andere onboarding-onderdelen over IT-gebruik en beveiliging.
Thematische awareness-weken
Organiseer jaarlijks een awareness-week rondom cybersecurity. Start met een simulatie op dag een, gevolgd door workshops, quizzes en teamchallenges. De simulatie maakt het thema concreet en relevant.
Compliance-koppeling
Koppel simulaties aan verplichte trainingen voor ISO 27001, NEN 7510 of NIS2. De simulatie toont aan dat medewerkers niet alleen de theorie kennen, maar het ook in de praktijk toepassen. Dat is een stuk sterker dan een certificaat van een afgeronde e-learning. Zorg er wel voor dat je de wettelijke kaders goed in acht neemt.
Veelgemaakte fouten bij integratie
Zelfs bij goede intenties gaat het soms mis. De meest voorkomende valkuilen:
- Te veel tegelijk willen: Begin klein en bouw uit. Een perfect programma in jaar een is niet realistisch.
- Alleen top-down communiceren: Betrek teamleiders bij de uitvoering. Zij maken het verschil in de dagelijkse praktijk.
- Training los van resultaten: Generieke trainingen die niet aansluiten bij simulatieresultaten missen hun doel.
- Geen budget voor opvolging: De simulatie is het goedkoopste deel. Reserveer budget voor training, communicatie en tooling.
Vermijd ook de klassieke fouten bij het uitvoeren van simulaties zelf.
De ROI van een geintegreerd programma
Organisaties die simulaties structureel integreren in hun awareness-programma zien betere resultaten dan organisaties die alleen testen of alleen trainen. De combinatie versterkt elkaar:
- Simulaties maken risico’s concreet en meetbaar
- Training geeft context en vaardigheden
- Communicatie creert draagvlak en cultuur
- Procesverbeteringen verlagen de drempel voor gewenst gedrag
Het resultaat: lagere klikratio’s, hoger meldgedrag, sterkere compliance-positie en een security-cultuur die verder reikt dan alleen e-mail. Ontdek meer over de voordelen van structureel simuleren.
Begin vandaag, niet volgende maand
De meeste organisaties maken de fout om maanden te plannen voordat ze beginnen. Beleid schrijven, draagvlak zoeken, tools vergelijken, nog meer beleid schrijven. Tegen de tijd dat de eerste simulatie de deur uit gaat, is er een half jaar voorbij. En je hebt nog steeds nul data.
Start met meten. Je eerste simulatie levert meer inzicht op dan drie maanden plannen. De data stuurt de rest van je programma. Zonder data stuur je blind.
Lees ook hoe je de effectiviteit van simulaties meet of bekijk de nulmeting als startpunt.