TL;DR: Een gesponsord zoekresultaat is geen bewijs dat een website betrouwbaar is. Een recente X-melding over een vermeende Trezor-phishingsite laat zien hoe een bekende merknaam, een hoge positie in Google en een overtuigende landingspagina samen tot gevaarlijk vertrouwen kunnen leiden. Train medewerkers om altijd via een bekend kanaal te verifiëren, nooit geheime herstelgegevens in te vullen en verdachte advertenties te melden.
Een gebruiker meldde op 6 augustus 2026 op X dat hij via een gesponsord Google-resultaat voor een Trezor-wallet op een phishingpagina terechtkwam. In de post staat dat de pagina op een Google Sites-adres stond en dat de gebruiker daardoor geld verloor. Trezor reageerde publiek dat het de gemelde pagina intern opschaalt en via de relevante kanalen rapporteert. De schadeclaim en de exacte weergave van de advertentie zijn niet onafhankelijk door Phishwise geverifieerd.

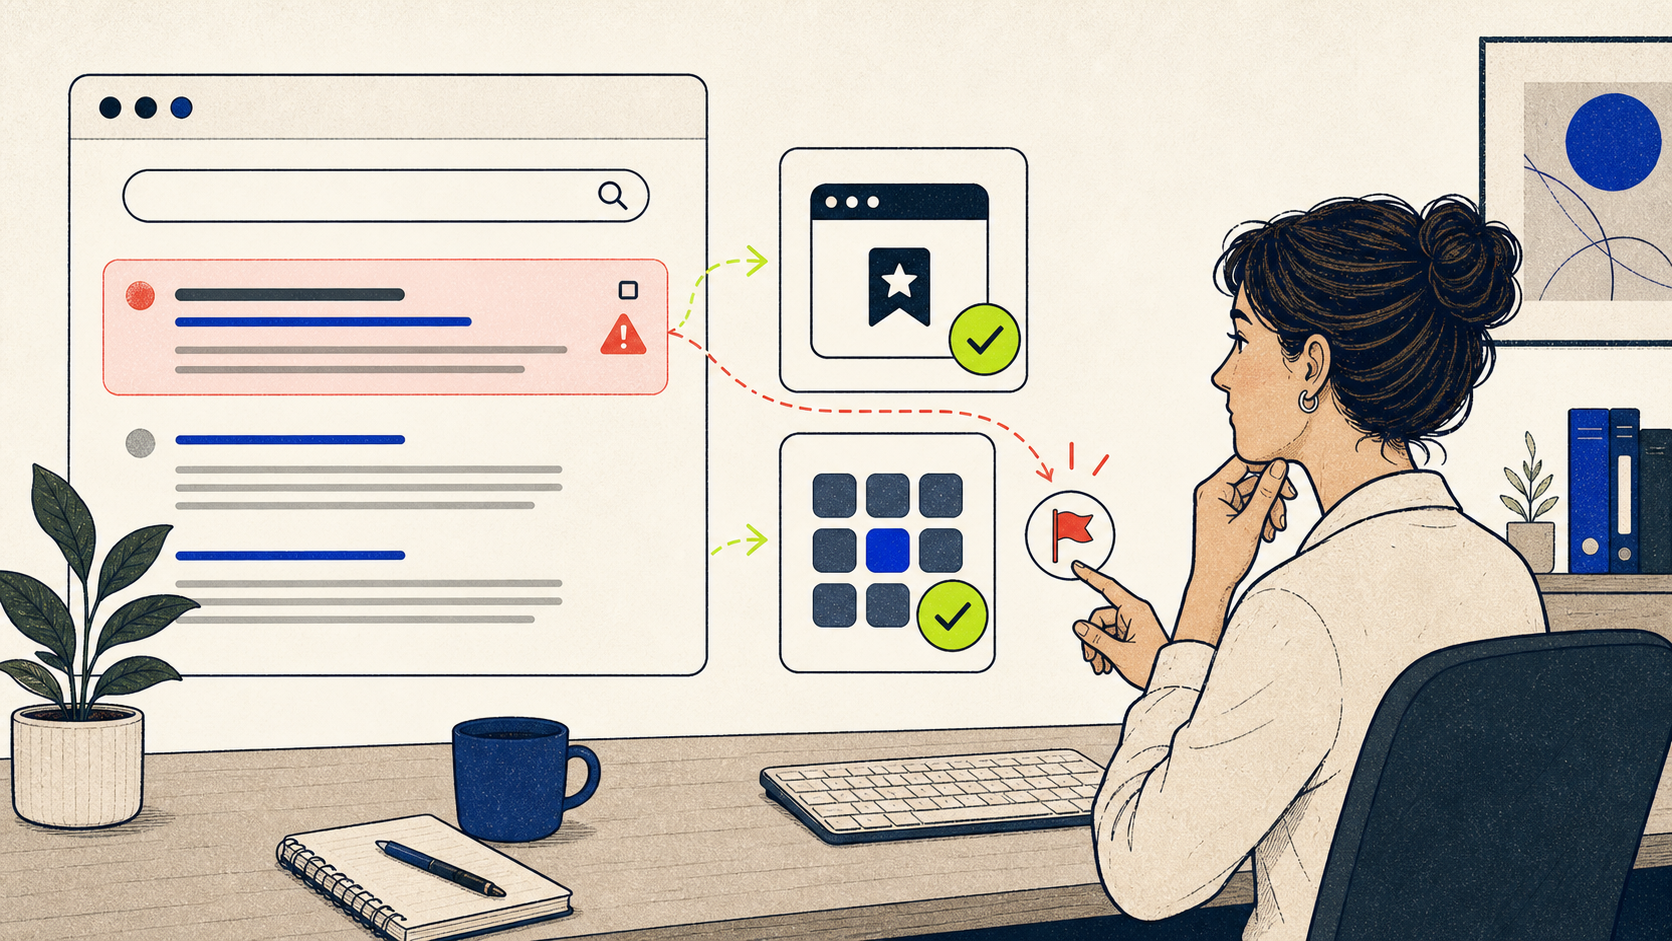
De onderstaande screenshots laten zien waarom dit type scenario overtuigend kan zijn. Een merknaam en prominente advertentiepositie vallen op, terwijl de veilige controle pas daarna begint: controleer de volledige bestemming en open gevoelige diensten via een bekend kanaal.


De casus is wel een bruikbare waarschuwing. Bij phishing kijken mensen vaak naar het merk, de vormgeving en de plaats waar zij een link vonden. Een advertentie bovenaan de zoekresultaten voelt vertrouwd. Maar een positie in een resultatenlijst is geen veilige controle op het doel achter de link.
Waarom gesponsorde zoekresultaten vertrouwen wekken
Zoeken is voor veel mensen een vaste route naar software, klantenservice en financiële diensten. Een topresultaat krijgt daardoor snel het voordeel van de twijfel. Zeker wanneer de pagina de naam, kleuren en productwoorden van een bekend merk gebruikt.
Een aanvaller hoeft dan niet eerst een e-mail te sturen. De gebruiker zoekt zelf naar een dienst, klikt op een prominent resultaat en ziet daarna een pagina die om een inlogactie, download of herstelcode vraagt. Dat patroon werkt ook buiten crypto: denk aan Microsoft 365, banken, pakketdiensten, salarisportalen en leveranciersportalen.
De echte vraag is niet: “Staat deze link bovenaan?” De vraag is: “Ben ik via een onafhankelijk, bekend kanaal bij de juiste website terechtgekomen?”
Bij een wallet backup is de grens absoluut
Bij hardware wallets is een recovery phrase, seed phrase of wallet backup de sleutel tot de tegoeden. Wie deze woorden in een onbetrouwbare pagina invult, kan de controle over de wallet verliezen. Trezor schrijft zelf dat gebruikers hun wallet backup, PIN of passphrase nooit met iemand mogen delen en alleen software via de officiële kanalen moeten openen.
Die regel is ook een goed voorbeeld voor security awareness in organisaties: sommige gegevens hebben geen veilige uitzondering. Een wachtwoord, MFA-code, herstelcode of wallet backup hoort niet in een onverwachte website, chat of e-mail terecht te komen. Niet onder tijdsdruk, niet na een advertentie en niet omdat een pagina er professioneel uitziet.
| Vertrouwd signaal | Waarom het onvoldoende is | Veilige vervolgactie |
|---|---|---|
| Een bekende merknaam in Google | Een merknaam is eenvoudig te kopiëren in een advertentie of landingspagina. | Typ zelf het bekende adres, gebruik een bladwijzer of open de officiële app. |
| Een hoge of gesponsorde positie | De zichtbaarheid van het resultaat zegt niets over de betrouwbaarheid van het doel. | Controleer het volledige domein voordat je iets opent of downloadt. |
| Een professionele vormgeving | Een phishingpagina kan de echte website nauwkeurig nabootsen. | Vergelijk de URL en voer gevoelige handelingen alleen uit via een zelf geopend, bekend kanaal. |
| Een dringende herstel- of beveiligingsmelding | Urgentie is bedoeld om een normale controle over te slaan. | Stop, sluit de pagina en controleer de situatie via de officiële app of supportsite. |
Vijf controles voordat je op een zoekresultaat vertrouwt
1. Beschouw ‘gesponsord’ als advertentielabel, niet als goedkeuring
Een advertentie kan relevant zijn voor je zoekopdracht, maar de vermelding is geen garantie dat de aanbieder echt is. Leer medewerkers om ook bij bekende merken even stil te staan bij de URL en het doel van de pagina.
2. Open gevoelige diensten via een eigen startpunt
Gebruik voor bankieren, beheertools, cloudomgevingen en wallets een bladwijzer, de officiële desktopapp of een adres dat al bekend is. Zo vermijd je dat een zoekresultaat bepaalt waar de inlogsessie begint.
3. Lees het volledige domein
Kijk naar het hoofddomein, niet alleen naar de zichtbare merknaam of de eerste woorden van de link. Een extra woord, afwijkende extensie of gratis websiteplatform kan een belangrijk signaal zijn. Bij twijfel is sluiten veiliger dan verder zoeken op dezelfde pagina.
4. Deel nooit geheimen om een account te ‘verifiëren’
Een betrouwbare organisatie vraagt niet om een wachtwoord, MFA-code, recovery phrase of wallet backup via een onverwachte webpagina. Ook een supportmedewerker heeft zulke gegevens niet nodig. Trezor benoemt dit expliciet voor wallet backups: een verzoek om deze gegevens is een phishingsignaal.
5. Meld de advertentie en het bericht
Maak melden eenvoudig. Medewerkers kunnen een verdachte advertentie bij Google rapporteren en een verdachte e-mail, link of pagina via de interne meldroute doorgeven. Met een laagdrempelig proces voor phishing melden kan het securityteam sneller andere collega’s waarschuwen en blokkades inzetten.
Wat organisaties van deze casus kunnen leren
Deze casus gaat over een hardware wallet, maar het gedragsrisico is breder. Mensen maken snelle keuzes wanneer een merknaam, zoekresultaat en urgente opdracht samenkomen. Daarom werkt een algemene boodschap als “let op phishing” onvoldoende. Medewerkers hebben een vaste routine nodig die ook onder druk uitvoerbaar blijft.
- Herken de aanleiding: een zoekresultaat, bericht of advertentie vraagt om een gevoelige actie.
- Stop bij geheimen: een verzoek om inlog-, herstel- of verificatiegegevens is een extra reden om te vertragen.
- Verifieer buiten de link: open zelf een vertrouwde app, bladwijzer of eerder vastgelegd contactkanaal.
- Meld snel: deel het verdachte resultaat met security, zodat de organisatie kan reageren.
Maak deze routine herkenbaar in de dagelijkse werksituatie. Finance kan oefenen met een zoekresultaat voor een leveranciersportaal. IT met een downloadpagina voor beheer- of beveiligingssoftware. HR met een inlogpagina voor een extern systeem. De les blijft gelijk, maar de context maakt hem bruikbaar.
Train op het patroon, niet alleen op e-mail
Phishing speelt zich niet meer alleen af in de inbox. Aanvallers gebruiken zoekmachines, berichtenapps, QR-codes en nagebouwde inlogpagina’s. Een phishing simulatie die alleen een algemene e-mail nabootst, dekt daarom niet alle belangrijke momenten af.
Gebruik actuele voorbeelden in je awareness-programma en meet wat medewerkers doen. Klikken zij door? Voeren zij gegevens in? Melden zij het scenario? Die uitkomsten laten zien of mensen niet alleen phishing kunnen aanwijzen, maar ook veilig handelen wanneer een vertrouwd merk of kanaal hen verleidt.
Een security awareness platform brengt die oefeningen, meldingen en opvolging samen. Zo kun je gerichte feedback geven en zien of de weerbaarheid per team groeit.
Wat doe je als iemand toch gegevens heeft ingevuld?
Stop direct met de pagina en meld het incident. Wijzig een mogelijk gedeeld wachtwoord via de officiële website of app en volg de interne incidentprocedure. Bij een wallet backup of recovery phrase is snel handelen extra belangrijk: gebruik uitsluitend de officiële supportroute van de aanbieder en volg diens hersteladvies. Deel geen extra gegevens met contactinformatie uit de verdachte pagina.
Bewaar de link, een screenshot en het tijdstip voor het securityteam. Daarmee kan de organisatie andere medewerkers waarschuwen, een blokkade plaatsen en de advertentie of pagina rapporteren. De eerste melding is vaak het verschil tussen één incident en een reeks slachtoffers.
Maak veilig zoeken onderdeel van security awareness
Een bekende naam bovenaan Google is geen voldoende reden om een gevoelige handeling te doen. De Trezor-melding laat zien waarom medewerkers moeten weten hoe zij een pagina onafhankelijk openen, welke gegevens nooit gedeeld mogen worden en waar zij een verdachte advertentie melden.
Wil je zien hoe Phishwise helpt om dit gedrag te oefenen, meten en verbeteren? Plan een demo.