TL;DR: Gepersonaliseerde phishing gebruikt echte namen, recente berichten en herkenbare accountgegevens. Daardoor lijken phishingmails steeds meer op normale communicatie. Een security awareness platform helpt medewerkers zulke mails herkennen, controleren en snel melden.
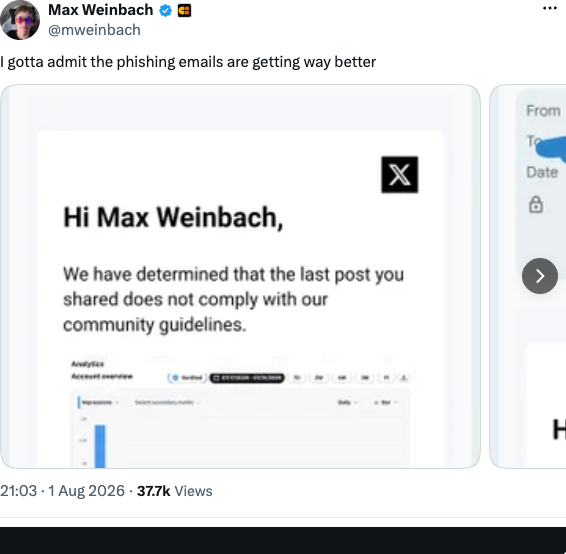
Max Weinbach deelde op 1 augustus 2026 een treffend voorbeeld op X. Zijn reactie: phishingmails worden steeds beter.
De mail noemt zijn naam, gebruikersnaam en een recente post. Ook toont het bericht statistieken uit zijn X Analytics-account.
Een voorbeeld van gepersonaliseerde phishing via X
De onderwerpregel noemt mweinbach en verwijst naar een recente post. De tekst spreekt hem aan als Max Weinbach.
Volgens de mail schendt zijn laatste post de regels van X. Die melding past bij iemand die vaak op het platform publiceert.
Een afbeelding van zijn accountstatistieken maakt de boodschap nog persoonlijker. De screenshot toont bereik, volgers en interactie.

De vormgeving bevat het zwarte X-logo en een nette witte kaart. Gmail toont als zichtbare afzender alleen de naam “X”.
De uitgebreide afzendergegevens vertellen iets anders. Het volledige adres luidt [email protected].

imagecontent-x.com. Bron: X.
X noemt alleen @x.com en @e.x.com als geldige maildomeinen. Het hoofddomein imagecontent-x.com hoort daar niet bij.
Hoe gepersonaliseerde phishing openbare gegevens gebruikt
De bron vertelt niet hoe de afzender de accountstatistieken verkreeg. Veel andere gegevens staan vaak wel openbaar op internet.
Denk aan een naam, functie, werkgever of gebruikersnaam. Ook een recente post, vacature of persbericht geeft bruikbare context.
Aanvallers kunnen zulke openbare gegevens verwerken in gepersonaliseerde phishing. De ontvanger herkent details uit het eigen werk of profiel.
| Openbare informatie | Mogelijk lokmiddel | Voorbeeld van een gevraagde actie |
|---|---|---|
| Socialmediaprofiel | Melding over een recente post | Controleer jouw account |
| Functie en werkgever | Bericht van HR of de directie | Open een document |
| Vacature | Reactie van een kandidaat | Bekijk een cv of portfolio |
| Leverancier | Wijziging van een factuur | Bevestig nieuwe betaalgegevens |
| Agenda of evenement | Uitnodiging of aangepast programma | Log in om de wijziging te zien |
Deze aanpak heet ook spearphishing. Dat betekent dat een aanvaller het bericht op één persoon of kleine groep richt.
De werkwijze past bij meer kanalen dan X. Hetzelfde patroon werkt rond LinkedIn, Microsoft 365, DocuSign en leveranciersportalen.
Waarom gepersonaliseerde phishing vertrouwen krijgt
Een logo en nette opmaak zijn eenvoudig na te maken. Toch gebruiken mensen deze details vaak tijdens een snelle controle.
Gepersonaliseerde phishing voegt daar herkenbare context aan toe. De combinatie sluit aan op wat de ontvanger die dag doet.
Ook technische details kunnen geruststellen. De X-screenshot toont bijvoorbeeld “Standard encryption (TLS)” in Gmail.
Google legt uit dat TLS de mail tijdens het vervoer beschermt. Deze melding bevestigt niet dat de afzender bij X werkt.
| Zichtbaar signaal | Wat het laat zien | Wat je extra controleert |
|---|---|---|
| Naam en logo | De gekozen afzendernaam en vormgeving | Het volledige afzenderadres |
| Persoonlijke gegevens | De verzender kent informatie over jou | Of het verzoek past bij het normale proces |
| TLS-slotje | De mail kreeg bescherming tijdens vervoer | Het hoofddomein en de afzender |
| Dringende melding | De mail vraagt om snelle aandacht | De melding in de officiële app of website |
Een vast patroon voor gepersonaliseerde phishing
Organisaties kunnen moderne phishing met één vast patroon bespreken. Het merk en het verhaal veranderen, maar de opbouw blijft herkenbaar.
- Openbare informatie: de aanvaller zoekt een naam, rol, organisatie of recente gebeurtenis.
- Persoonlijke aanleiding: de mail koppelt die informatie aan een geloofwaardig verhaal.
- Vertrouwde vormgeving: een bekend logo, accountscherm of document geeft herkenning.
- Gewenste actie: de ontvanger moet klikken, inloggen, betalen of gegevens delen.
- Veilige controle: de medewerker opent zelf het bekende kanaal en meldt het bericht.
Dit patroon maakt gepersonaliseerde phishing breder dan één nepbericht. Teams kunnen het toepassen op elk merk en iedere werksituatie.
Lees ook hoe moderne phishing verschillende kanalen en inlogroutes gebruikt. Dezelfde controle blijft daar bruikbaar.
Risico’s van gepersonaliseerde phishing voor organisaties
Medewerkers ontvangen dagelijks echte accountmeldingen, gedeelde documenten en verzoeken van collega’s. Een persoonlijke phishingmail past gemakkelijk tussen die berichten.
Een gestolen wachtwoord kan toegang geven tot een werkaccount. Vanuit dat account kan een aanvaller weer geloofwaardige berichten versturen.
Een betaalverzoek met bekende leveranciersgegevens kan ook financiële schade veroorzaken. De persoonlijke context verkleint het moment voor twijfel.
Gepersonaliseerde phishing is gevaarlijk omdat echte informatie en een vals verzoek samenkomen. Oude herkenningspunten, zoals taalfouten, bieden dan weinig houvast.
Snelle meldingen beperken dit risico. Securityteams kunnen dan andere ontvangers waarschuwen en verdachte berichten onderzoeken.
Daarom telt meldgedrag naast klikgedrag. Een medewerker die snel meldt, helpt de hele organisatie reageren.
Een ander voorbeeld is phishing met kloppende gegevens. Daar maakt echte boekingsinformatie het nepbericht geloofwaardig.
Waarom je medewerkers realistisch moet trainen
Een jaarlijkse uitleg met oude voorbeelden bereidt medewerkers beperkt voor op deze aanpak. De voorbeelden moeten aansluiten op hun dagelijkse werk.
Laat finance oefenen met leveranciers en betaalgegevens. Gebruik voor HR scenario’s rond kandidaten, documenten en personeelsportalen.
Managers zien weer andere lokmiddelen. Denk aan LinkedIn, agenda-uitnodigingen, directieverzoeken en gedeelde rapporten.
Realistische training gebruikt dezelfde persoonlijke signalen als een echte aanval. De oefening vindt plaats in een veilige omgeving.
Met Phishwise kun je zulke realistische phishingmails personaliseren. Je gebruikt bijvoorbeeld naam, afdeling, functie of organisatienaam.
Herhaal de oefeningen met wisselende onderwerpen en moeilijkheid. Zo leren medewerkers het patroon herkennen achter verschillende merken.
Geef direct uitleg na een klik of melding. Korte feedback koppelt het leermoment aan de zojuist gemaakte keuze.
Meet daarna hoeveel medewerkers klikken, gegevens invullen en melden. Volg ook hoe snel een verdachte mail bij security terechtkomt.
Wat een realistische oefening bevat
Training tegen gepersonaliseerde phishing begint met een scenario dat past bij het werk. De mail hoeft medewerkers niet onnodig bang te maken.
- Herkenbare context: gebruik een proces, merk of onderwerp dat de doelgroep vaak ziet.
- Persoonlijke details: voeg alleen gegevens toe die ook in een echte werksituatie bekend kunnen zijn.
- Concrete actie: laat de mail vragen om een klik, login, betaling of documentcontrole.
- Veilige omgeving: verzamel geen echte wachtwoorden en bescherm de gegevens uit de oefening.
- Directe uitleg: toon na de actie welke signalen de medewerker kon controleren.
- Duidelijke meldroute: geef medewerkers dezelfde meldknop die zij bij echte phishing gebruiken.
Wissel rollen en onderwerpen gedurende het jaar. Zo herkennen medewerkers gepersonaliseerde phishing als patroon, ook bij een nieuw merk of verhaal.
Vier controles bij gepersonaliseerde phishing
1. Open het volledige afzenderadres
Kijk verder dan de zichtbare naam. Lees het hoofddomein vanaf het einde terug en controleer de spelling.
2. Ga zelf naar het bekende kanaal
Open de officiële app of typ het bekende webadres. Controleer daar of dezelfde melding klaarstaat.
3. Controleer het verzoek via een tweede route
Bel een collega via een bekend nummer bij een onverwacht verzoek. Gebruik geen contactgegevens uit de verdachte mail.
4. Meld de mail meteen
Gebruik de vaste meldknop of het bekende securityadres. Leg binnen jouw organisatie duidelijk uit hoe medewerkers phishing melden.
Wat doe je na een klik op gepersonaliseerde phishing?
Stop met de pagina en vul geen extra gegevens in. Meld direct wat er gebeurde bij IT of security.
Heb je een wachtwoord ingevuld? Wijzig dat wachtwoord via de officiële app of website.
Controleer daarna actieve sessies en gekoppelde apps. Trek toegang in die je niet herkent.
Beveilig ook het gekoppelde e-mailaccount. Gebruik unieke wachtwoorden en schakel tweestapsverificatie in.
Bronnen
- Max Weinbach op X, “I gotta admit the phishing emails are getting way better”, 1 augustus 2026.
- X Help, “How to recognize authentic X emails”, geraadpleegd op 2 augustus 2026.
- X Help, “Tips for keeping your X account secure”, geraadpleegd op 2 augustus 2026.
- Gmail Help, “Check your email security”, geraadpleegd op 2 augustus 2026.
Wil je medewerkers trainen tegen gepersonaliseerde phishing? Plan een demo van Phishwise en bekijk een realistisch scenario voor hun werk.