TL;DR: Als een medewerker een echte phishingmail meldt, kun je die medewerker nu direct vanuit Phishwise informeren. Kort, duidelijk en met de juiste vervolgstappen. Zo blijft melden geen zwart gat.
Een goede melding verdient een goede terugkoppeling
Een medewerker ziet een verdachte e-mail, vertrouwt het niet en meldt de mail via de phishing meldknop, forwarding of het medewerkerportaal. Dat is precies het gedrag dat je wilt zien.
Maar daarna ontstaat in veel organisaties een stilte. De melding komt binnen, iemand van IT of security beoordeelt de mail, misschien wordt er actie ondernomen, maar de medewerker hoort niets terug.
Dat is zonde. Want juist na een goede melding kun je gewenst gedrag versterken. Een korte reactie laat zien: je melding is gezien, je hebt goed gehandeld en dit zijn de vervolgstappen.
Nieuw: mail de medewerker vanuit de melding
In Phishwise kun je een gemelde e-mail al beoordelen als simulatie, vals alarm of echte dreiging. Vanaf nu kun je bij een bevestigde echte dreiging ook direct de medewerker informeren.
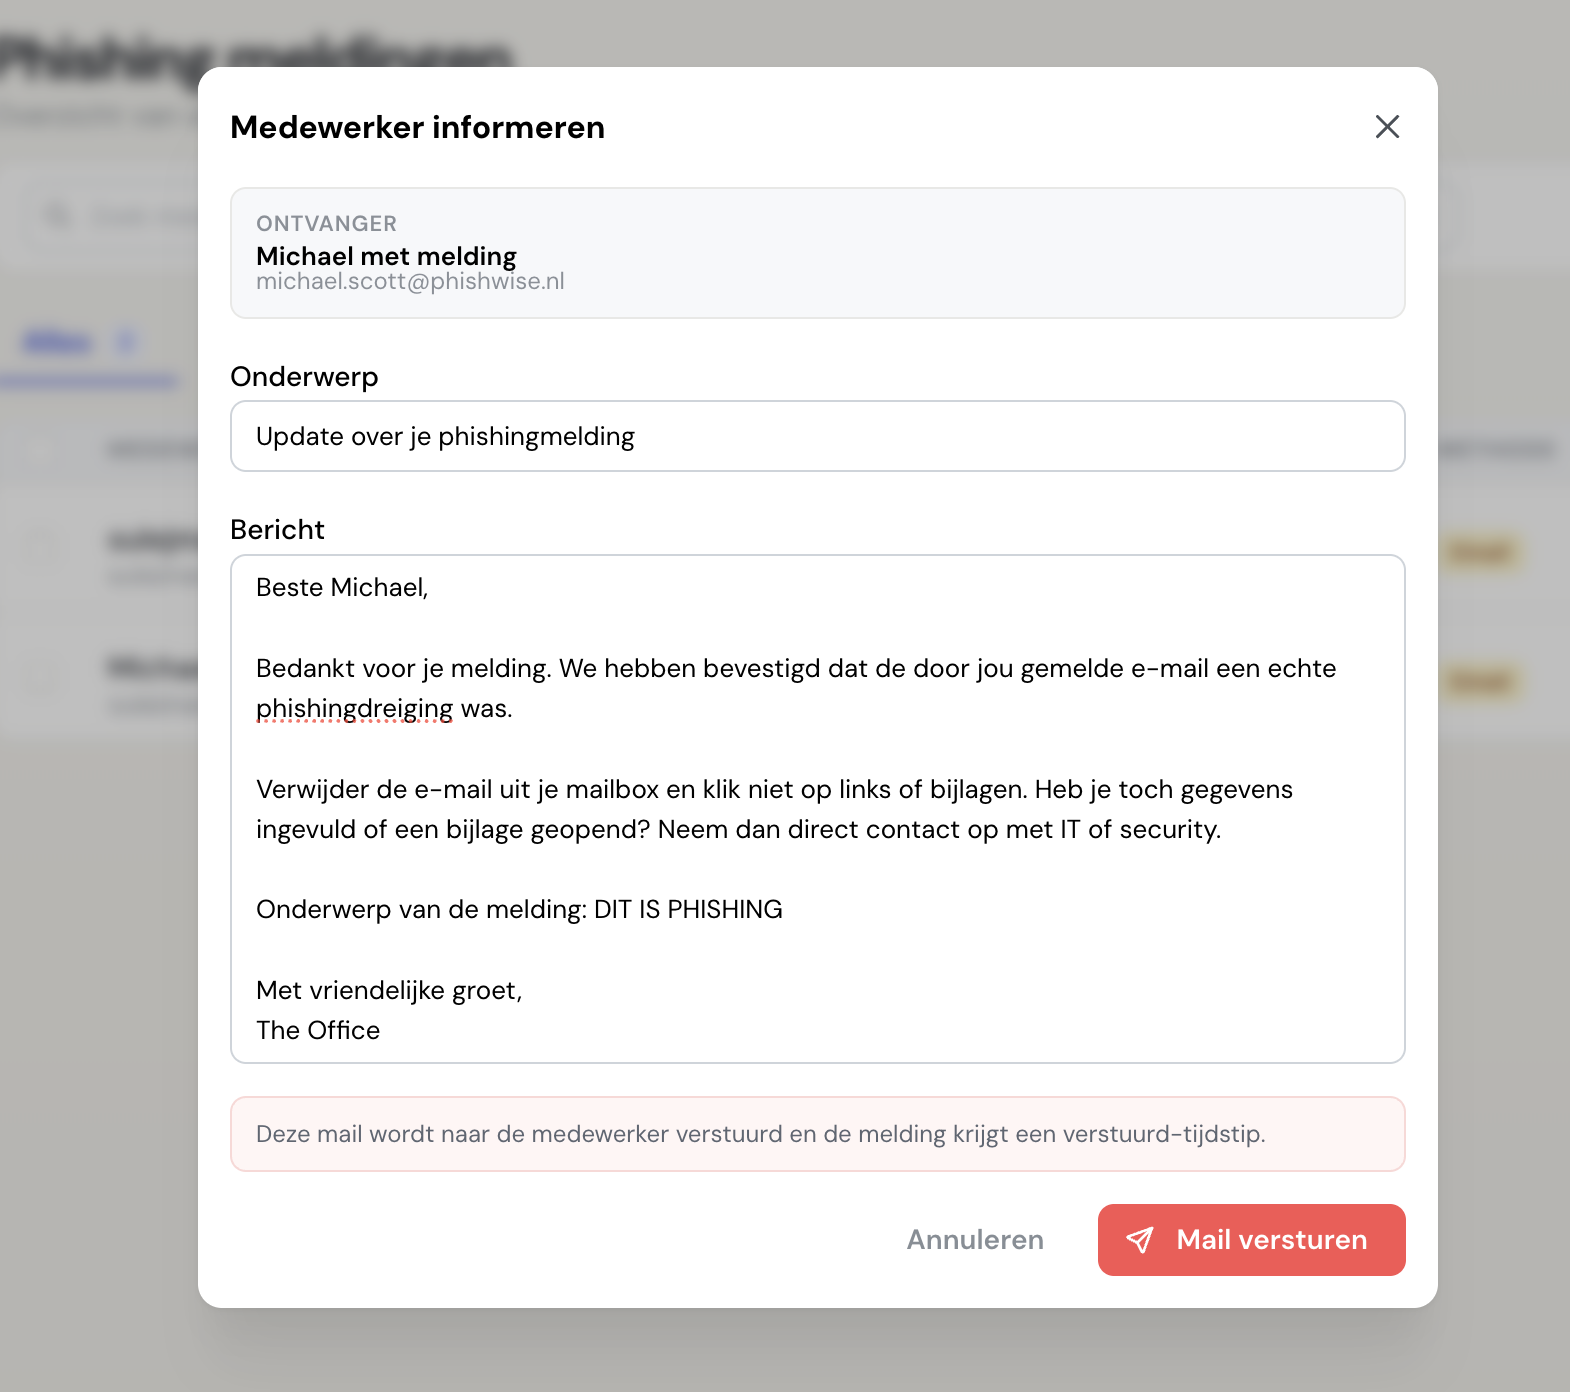
Je opent de melding, markeert deze als echte dreiging en stuurt vanuit hetzelfde scherm een korte update naar de medewerker. Phishwise vult alvast een duidelijke tekst voor. Die kun je aanpassen voordat je de mail verstuurt.
Denk aan een bericht zoals:
Bedankt voor je melding. We hebben bevestigd dat de door jou gemelde e-mail een echte phishingdreiging was. Verwijder de e-mail uit je mailbox en klik niet op links of bijlagen. Heb je toch gegevens ingevuld of een bijlage geopend? Neem dan direct contact op met IT of security.
Waarom dit belangrijk is
Medewerkers melden phishing niet voor een dashboard. Ze melden omdat ze twijfelen en willen helpen. Als daar nooit een reactie op komt, voelt melden al snel alsof er niets mee gebeurt.
Met snelle terugkoppeling bereik je drie dingen:
- Je bevestigt goed gedrag: de medewerker weet dat melden zin had.
- Je geeft rust: iemand hoeft niet te blijven twijfelen of er iets mis is gegaan.
- Je geeft handelingsperspectief: de medewerker weet wat hij wel en niet moet doen.
Dat maakt security awareness praktischer. Niet alleen trainen en meten, maar ook reageren op wat medewerkers in het echt melden.
Voor echte dreigingen, niet voor elke melding
Niet iedere melding vraagt om een persoonlijke mail. Een simulatiemelding krijgt al directe feedback. Een vals alarm hoeft meestal geen uitgebreide opvolging.
Deze functie is vooral bedoeld voor het moment waarop een melding echt belangrijk is: een medewerker heeft een phishingmail gezien die niet bij een simulatie hoort en die mogelijk ook bij anderen in de organisatie terecht is gekomen.
Op dat moment wil je snel kunnen handelen. Niet zoeken naar de juiste ontvanger, geen losse mail opstellen in Outlook, geen context overtypen. Gewoon vanuit de melding reageren.
Past binnen het bestaande meldproces
De functie sluit aan op de bestaande meldflow in Phishwise. Medewerkers kunnen verdachte mails melden via de Outlook meldknop, e-mail forwarding, het medewerkerportaal of een koppeling met bestaande securitytools.
Daarna ziet het securityteam in Phishwise of de melding bij een simulatie hoort of als mogelijke echte dreiging beoordeeld moet worden. Bij een echte dreiging kan de medewerker nu meteen een heldere update krijgen.
Melden moet zichtbaar waarde hebben
Een sterke meldcultuur ontstaat niet alleen door een knop toe te voegen. Medewerkers moeten merken dat hun melding ertoe doet.
Daarom is dit een kleine productupdate met een belangrijk doel: van phishing melden een complete ervaring maken. Niet alleen registreren wat iemand meldt, maar ook netjes terugkoppelen wanneer dat nodig is.
Wil je zien hoe phishing melden, opvolging en rapportage samenkomen in Phishwise? Plan een demo.